AliExpress te manda un sonido que no puedes oír para reconocer tu navegador
Un ingeniero se quedó sin auriculares Bluetooth mientras compraba. Tirando del hilo encontró dos scripts ofuscados emitiendo un tono a volumen cero para identificar su equipo.
A Matthew Callaghan se le apagaron los auriculares Bluetooth mientras navegaba por AliExpress. Tiró del hilo y encontró que la tienda le estaba mandando un tono que ningún oído humano puede escuchar.
Qué ha pasado
Callaghan, ingeniero de software y aficionado a destripar hardware, se puso a investigar por qué la web le interfería el audio. Encontró dos scripts fuertemente ofuscados que montaban un grafo de Web Audio en el navegador. El montaje es simple de explicar y bastante astuto: un oscilador genera una onda conocida, un analizador mide cómo suena esa onda después de pasar por la implementación de audio del navegador, y el script se queda con los datos de frecuencia resultantes.
Para que nadie lo note, los scripts ponen la ganancia a cero. No se oye nada. Pero el grafo sigue conectado al sistema de audio del equipo, así que el navegador lo procesa igual —y eso era, precisamente, lo que le noqueaba los auriculares—. El resultado de la medición viaja de vuelta a AliExpress.
Por qué esa medición sirve para identificarte
La idea es vieja: las librerías matemáticas que usa cada navegador para producir audio no dan resultados idénticos, y esas diferencias, combinadas con el modelo de procesador y otras particularidades del equipo, producían una firma prácticamente única. No hace falta ninguna cookie: la firma es el aparato.
La buena noticia es que la técnica está caducada. Firefox implementó una corrección hace tiempo. En Chrome no funciona porque el navegador se trae sus propias librerías, según confirmó un portavoz de Google a Ars Technica. Safari es probable que esté igual de protegido por la misma razón, aunque Apple no lo confirmó.
Lo preocupante no es el truco viejo
Si ya no funciona, ¿por qué sigue ahí? Ars Technica se hace la misma pregunta y da la respuesta más probable: es un resto de hace años que nadie se molestó en quitar. Lo relevante es lo que había al lado. Callaghan documentó que AliExpress emplea más de una docena de técnicas de identificación adicionales, y de esas no se sabe cuántas siguen siendo eficaces.
Y el cierre de Ars conviene leerlo dos veces: es casi seguro que miles de sitios están haciendo algo parecido. Los fabricantes de navegadores y quienes publican webs llevan años en una carrera en la que unos tapan y otros buscan la siguiente rendija.
Qué significa para ti
Aquí va lo importante, porque se confunde constantemente con las cookies. Una huella de navegador no se borra desde los ajustes, no aparece en el aviso de cookies que aceptas al entrar y el modo incógnito no la evita: incógnito olvida tu historial, no cambia tu procesador ni tu navegador. Aceptar o rechazar cookies no toca nada de esto.
Lo que sí ayuda es más aburrido: tener el navegador actualizado —las correcciones de Firefox y Chrome son reales y llegan solas—, y usar la protección antirrastreo reforzada si tu navegador la ofrece. Nada de esto te vuelve invisible, pero sube el listón.
Hay un detalle que resume bien el asunto: esto no lo destapó una auditoría de privacidad ni un regulador. Lo destapó un fallo funcional. Si el script no le hubiera roto los auriculares a alguien con ganas de investigar, seguiría ahí sin que nadie lo supiera.
¿Cambia en algo tu forma de comprar en tiendas internacionales saber que te identifican por cómo suena tu equipo, y no por una cookie?
Fuentes
Sigue leyendo
WhatsApp prueba agentes de IA de otras empresas, y esos chats no van cifrados
La beta de Android 2.26.35.3 permite conectar hasta cinco asistentes externos. Los mensajes pasan por un servicio de Meta que puede leerlos: el cifrado de extremo a extremo no aplica ahí.
Brave regala cinco correos desechables para que no des el tuyo en cada registro
Se generan desde el propio formulario de registro, reenvían a tu bandeja de siempre y la web nunca ve tu dirección real. Van en la versión 1.94 de escritorio y son gratis hasta cinco.
Tres puertas traseras de fábrica en routers chinos que se venden con otra marca encima
No son fallos de programación: vienen instaladas. VulnCheck las encontró en el firmware de ZBT, un fabricante cuyo hardware se vende bajo al menos diez marcas distintas en medio mundo.
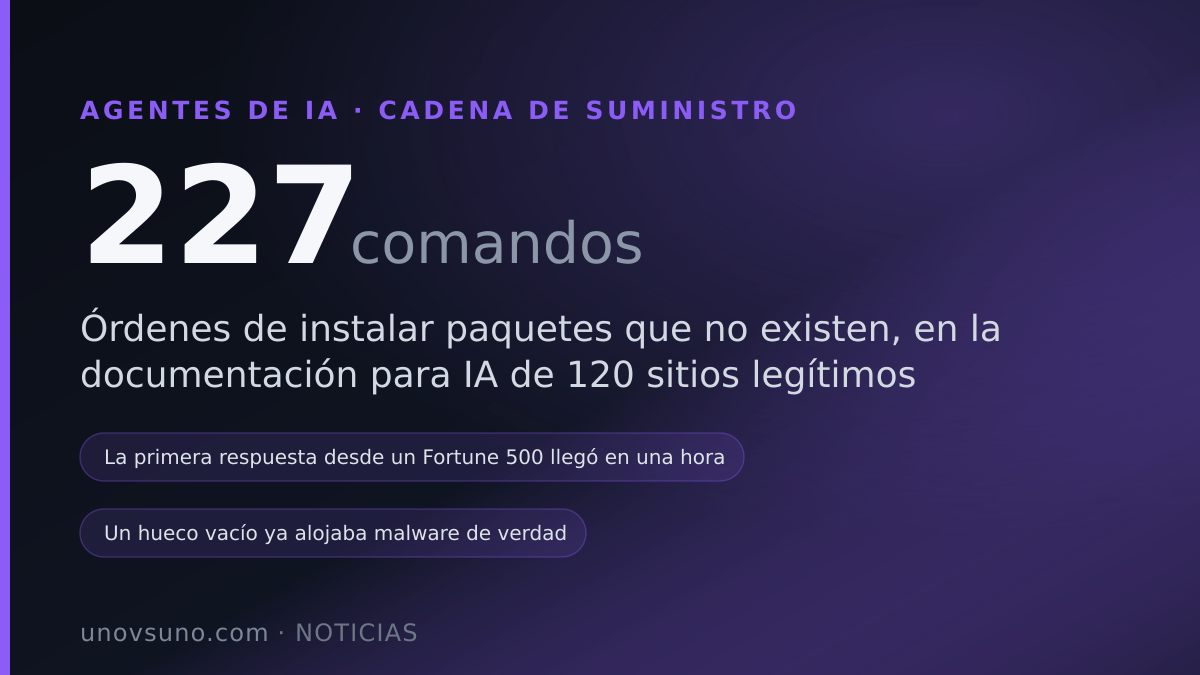
Los agentes de IA instalaron paquetes que no existían dentro de empresas del Fortune 500
Un fichero pensado para que las IA lean tu web listaba órdenes tipo «pip install algo». Ese «algo» no estaba registrado en ningún sitio. Los investigadores lo registraron y se sentaron a esperar.